



Entenda como funciona essa ameaça que pode causar grande impacto no meio corporativo para conseguir agir e garantir a segurança das informações.
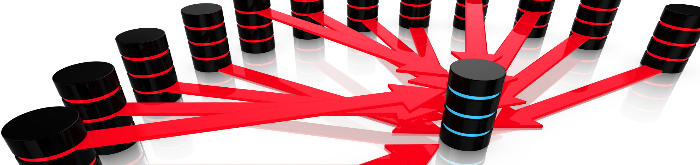
Distributed Denial of Service (DDoS) é um ataque distribuído de negação de serviço em que vários sistemas de computadores comprometidos atacam um alvo. O computador “mestre” controla as outras máquinas, que são chamadas de zumbis, fazendo-as acessarem juntamente e de forma ininterrupta o mesmo servidor. Assim, esse grande número de tráfego impossibilita que o servidor seja capaz de atender a qualquer pedido, negando os serviços.
Embora esse tipo de ameaça já exista há anos, ela está evoluindo e se tornando muito mais complexa. As consequências de um ataque DDoS bem-sucedido podem representar grandes prejuízos para uma empresa, afetando até a força do nome da marca no mercado. Por isso, é importante saber como esse ataque acontece e a forma de se prevenir.
Como funcionam os ataques DDoS
Normalmente, o criminoso começa explorando uma vulnerabilidade no sistema de computadores, tornando-o mestre DDoS. Esse sistema mestre identifica outros que também estejam vulneráveis, ganhando o controle sobre eles e infectando-os com malwares ou ignorando os controles de autenticação.
Os dispositivos em rede sob o controle desse intruso são conhecidos como zumbis ou bots. O hacker cria um servidor de controle para comandar a rede de bots, que é chamada de botnet.
As botnets podem conter inúmeros bots e, uma vez que elas são montadas, o criminoso pode usar o tráfego gerado pelos dispositivos comprometidos para inundar o domínio de destino e danificá-lo.
Tipos de ataques DDoS
Há três categorias diferentes: aqueles que são centrados na rede, que sobrecarregam recursos direcionados consumindo a largura de banda disponível; os que atacam protocolos de camada de rede usando falhas para sobrecarregar recursos segmentados e os de aplicação, que sobrecarregam os serviços de aplicativos e banco de dados com o alto volume de camadas de aplicações. A avalanche de pacotes no alvo causa a negação de serviço.
Como realizar a defesa e prevenção
Esse ataque pode gerar diversos riscos comerciais significativos com efeito duradouro para as empresas. Portanto, é necessário que os administradores de segurança em TI compreendam as ameaças, vulnerabilidades e riscos associados ao DDoS.
O impacto de um ataque no ambiente corporativo pode custar caro a empresa e abranger vários fatores, como:
- Custos de recuperação: como a detecção e a mitigação de emergência;
- Custos indiretos: como a diminuição da produtividade e a má reputação da marca;
- Custos de oportunidade: como a rotatividade de clientes e a perda de oportunidades de negócios.
Se as empresas de seus clientes estão na mira de um ataque é praticamente impossível prever, por isso, a principal forma de proteger a infraestrutura de rede é detectar as ameaças antes que elas afetem o sistema e conseguir reagir rapidamente.
A equipe de TI também deve contar com uma solução de segurança que fique ativa o tempo todo, monitore o tráfego e adicione WAF (Web Application Firewall). Serviços de proteção contra esse perigo precisam oferecer recursos escaláveis para combater ataques de todos os tipos, tamanhos e complexidades.
As soluções precisam ser capazes de garantir a segurança sem atrapalhar o funcionamento de processos de negócios, além de garantir visibilidade completa, permitindo implementar e gerar serviços de aplicações e recolher informações em uma única interface de gerenciamento.
Os impactos causados por ataques DDoS ainda podem ser minimizados por meio de algumas práticas de proteção básicas, como a realização de avaliações de segurança contínuas para procurar e resolver negações de vulnerabilidades relacionadas ao serviços e uso de controles de segurança de rede. Além disso, práticas de gerenciamento, testes phishing em e-mails, a conscientização dos usuários e alertas proativos da rede podem contribuir para a prevenção desse perigo.

Escreva seu comentário